Accueil
» Actualités
»
Cyberattaque : comprendre les risques sans paniquer et protéger réellement ses données
Cyberattaque : comprendre les risques sans paniquer et protéger réellement ses données
Un compte qui demande soudainement de se reconnecter, un message parlant de « fuite de données », un ordinateur anormalement lent ou une entreprise qui annonce un incident : dans ces situations, le mot cyberattaque arrive vite. Il décrit pourtant des réalités très différentes. Une tentative d’hameçonnage, le vol d’un mot de passe, l’exploitation d’une faille, le chiffrement de fichiers par un rançongiciel ou l’exfiltration d’une base de données ne produisent ni les mêmes conséquences ni les mêmes réponses.
Le bon réflexe n’est donc pas de chercher une mesure unique qui « bloque toutes les cyberattaques ». Il consiste à séparer trois niveaux : ce qui est confirmé, ce qui dépend du contexte et ce qui reste inconnu. Cette distinction évite deux erreurs opposées : minimiser un incident sérieux ou, au contraire, conclure trop vite qu’un appareil ou un compte est compromis sans preuve suffisante.
Au 22 septembre 2026, le CERT-FR publie toujours des alertes et avis sur des vulnérabilités actives concernant différents produits. Cela confirme que l’exploitation de failles reste un risque concret, mais ne permet pas de conclure qu’un particulier ou une organisation donnée est attaqué. Pour les incidents observés en France, le CERT-FR demeure la source officielle de référence pour les alertes techniques et les rapports de menace.
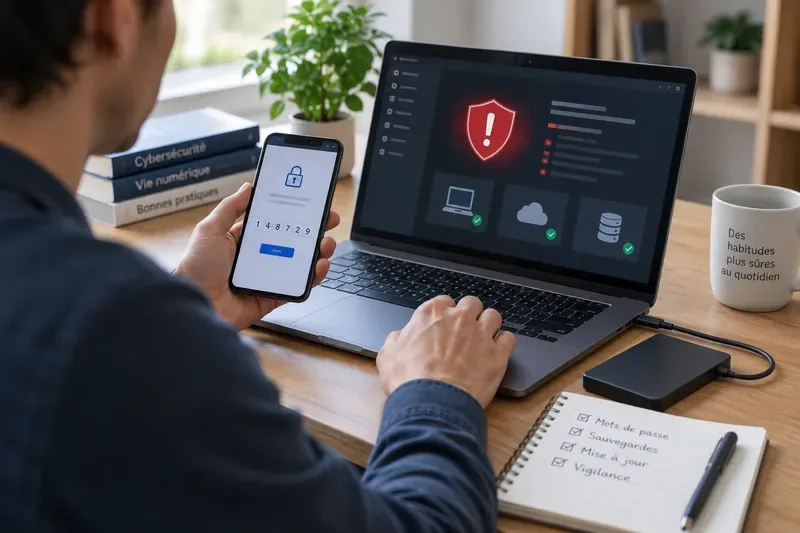
Mot de passe robuste, authentification multifacteur, mises à jour et sauvegardes réduisent des risques différents : aucune mesure isolée ne remplace les autres.
Une cyberattaque ne signifie pas automatiquement que vos données ont été volées
Ce qui est vérifié : une cyberattaque peut porter atteinte à la confidentialité, à l’intégrité ou à la disponibilité d’un système ou de données. Un rançongiciel peut chiffrer des fichiers ; une compromission de compte peut permettre d’accéder à des messages ; une fuite de base de données peut exposer des informations personnelles. La CNIL rappelle qu’une violation de données personnelles peut notamment résulter d’une attaque, d’une fuite ou d’une perte de matériel.
Ce qui dépend du contexte : une attaque contre une organisation ne signifie pas nécessairement que toutes ses données ont été consultées ou copiées. Il faut connaître le périmètre touché, la durée d’accès de l’attaquant, les journaux techniques disponibles et les données réellement exposées.
Ce qui reste inconnu sans enquête : l’identité précise de l’attaquant, les fichiers effectivement consultés ou la totalité des comptes concernés peuvent rester incertains pendant plusieurs jours ou semaines.
Action utile : si une organisation que vous utilisez annonce un incident, lisez d’abord sa communication officielle et celle de la CNIL lorsqu’elle existe. Vérifiez quelles catégories de données sont concernées avant de modifier tous vos comportements sur la base d’une rumeur. La CNIL explique les différentes formes de violation et les obligations associées dans sa page sur les violations de données personnelles.
Un mot de passe complexe ne suffit pas si le même mot de passe est réutilisé
Un malentendu fréquent consiste à croire qu’un mot de passe très long protège un compte dans tous les cas. La longueur et l’imprévisibilité sont importantes, mais un mot de passe compromis sur un autre service peut être réessayé automatiquement ailleurs. Le risque augmente donc lorsqu’un même secret est réutilisé.
Ce qui est vérifié : séparer les mots de passe importants réduit l’effet en cascade d’une fuite. L’authentification multifacteur ajoute une barrière supplémentaire : après le mot de passe, le service demande un second facteur, par exemple une validation dans une application ou une clé physique.
Ce qui dépend du contexte : toutes les méthodes de second facteur ne résistent pas de la même manière au phishing. Mais, dans la pratique, activer une authentification supplémentaire sur la messagerie, les comptes financiers et les comptes administrateurs est généralement préférable à n’utiliser qu’un mot de passe.
Action utile : commencez par votre boîte e-mail principale, car elle sert souvent à réinitialiser les autres comptes. Utilisez un mot de passe unique, activez le second facteur proposé par le fournisseur et conservez les codes de récupération dans un endroit sûr distinct du téléphone.
Une alerte de sécurité n’est pas une preuve de piratage
Un e-mail indiquant « votre compte a été piraté » peut être authentique, mais il peut aussi s’agir d’hameçonnage. À l’inverse, l’absence d’alerte n’est pas une preuve qu’il ne s’est rien passé.
Ce qui est vérifié : les campagnes d’hameçonnage utilisent régulièrement l’urgence, la peur ou l’autorité pour pousser la victime à cliquer, fournir un mot de passe ou valider une opération. Cybermalveillance.gouv.fr classe l’hameçonnage, le piratage de compte et les violations de données parmi les cybermalveillances courantes touchant les particuliers.
Ce qui dépend du contexte : un message inhabituel n’est pas forcément frauduleux. La bonne méthode consiste à vérifier par un canal indépendant.
Action utile : ne cliquez pas sur le lien contenu dans un message inquiétant. Ouvrez vous-même le site ou l’application officielle, vérifiez les notifications de sécurité et les sessions actives. En cas de doute persistant, utilisez le diagnostic officiel 17Cyber, qui propose une orientation selon le problème rencontré.
Mettre ses appareils à jour réduit le risque, sans rendre invulnérable
Les mises à jour corrigent des vulnérabilités connues. Le CERT-FR publie continuellement des avis concernant des logiciels, systèmes d’exploitation, équipements réseau et applications. En septembre 2026, plusieurs alertes récentes concernent encore des vulnérabilités critiques sur des produits exposés à Internet.
Ce qui est vérifié : lorsqu’un éditeur publie un correctif pour une faille exploitable, retarder son installation prolonge l’exposition.
Ce qui dépend du contexte : une mise à jour urgente sur un serveur exposé à Internet n’a pas la même priorité qu’une mise à jour fonctionnelle mineure sur un appareil isolé. Les organisations doivent donc hiérarchiser en fonction de l’exposition, de la criticité du service et de l’existence d’exploitations connues.
Ce qui reste impossible à garantir : un système entièrement à jour n’est pas invulnérable. Des vulnérabilités non encore connues ou des vols d’identifiants peuvent contourner cette protection.
Action utile : activez les mises à jour automatiques sur les appareils personnels lorsque c’est possible. Pour une organisation, surveillez les bulletins de l’éditeur et les alertes du CERT-FR, puis priorisez les correctifs sur les services accessibles depuis Internet.
Les sauvegardes protègent surtout la capacité à récupérer ses données
Une sauvegarde n’empêche pas un attaquant d’entrer dans un système. Son rôle principal est différent : permettre de récupérer des informations perdues, supprimées ou chiffrées.
Ce qui est vérifié : Cybermalveillance.gouv.fr recommande, face aux rançongiciels, de protéger les sauvegardes et de les déconnecter du réseau lorsqu’un incident survient si elles y sont reliées. Une sauvegarde constamment accessible depuis l’appareil compromis peut elle-même être chiffrée ou détruite.
Ce qui dépend du contexte : la fréquence de sauvegarde dépend de ce que vous pouvez accepter de perdre. Pour des documents modifiés chaque jour, une copie mensuelle est souvent insuffisante ; pour des archives immuables, elle peut convenir.
Action utile : conservez au moins une copie indépendante des fichiers importants et testez réellement la restauration de quelques fichiers. Une sauvegarde qui n’a jamais été restaurée reste une hypothèse, pas une garantie.
Rançongiciel : payer ne garantit pas la récupération
Un rançongiciel, ou ransomware, est un programme malveillant qui bloque ou chiffre des données et réclame un paiement. Certaines attaques combinent chiffrement et copie de données afin d’ajouter une menace de divulgation.
Ce qui est vérifié : Cybermalveillance.gouv.fr recommande de ne pas payer la rançon, car rien ne garantit la récupération des données et le paiement finance l’activité criminelle. Le service recommande aussi d’isoler les équipements touchés du réseau et de préserver les preuves.
Ce qui dépend du contexte : couper l’accès réseau ne signifie pas nécessairement éteindre brutalement un appareil. Pour une organisation, des éléments volatils peuvent être utiles à l’investigation. La CNIL conseille, lors d’une attaque, d’isoler l’équipement, de préserver les preuves et de déclarer l’incident selon les obligations applicables.
Action utile : si un poste affiche une demande de rançon ou chiffre manifestement des fichiers, déconnectez-le du réseau filaire et du Wi-Fi sans lancer de nettoyage improvisé. Contactez votre support informatique ou passez par 17Cyber. La fiche officielle « Rançongiciel ou ransomware : que faire ? » détaille les premières mesures pour les particuliers.
Après une fuite de données, changer tous ses mots de passe n’est pas toujours nécessaire
La réponse doit correspondre aux données exposées. Si seule une adresse e-mail apparaît dans une fuite, le risque principal peut être une hausse du phishing ciblé. Si un mot de passe a été compromis, le changement devient prioritaire. Si des informations bancaires ou des pièces d’identité sont concernées, d’autres mesures peuvent s’ajouter.
Ce qui est vérifié : une donnée divulguée ne peut pas être « rappelée ». La protection consiste alors à réduire ce qu’un attaquant peut en faire.
Ce qui dépend du contexte : les mesures appropriées varient fortement selon la nature des données et la manière dont elles étaient protégées.
Action utile : changez immédiatement un mot de passe exposé sur le service concerné et partout où il avait été réutilisé. Surveillez les tentatives de connexion et les messages qui utilisent des informations personnelles pour paraître crédibles. Si des données bancaires sont impliquées, contactez directement votre banque par son canal officiel.
Pour une entreprise, la notification à la CNIL dépend du risque
Les obligations d’une organisation ne sont pas les mêmes que celles d’un particulier. Lorsqu’une violation de données personnelles présente un risque pour les droits et libertés des personnes, le responsable du traitement doit la notifier à la CNIL dans les meilleurs délais et, si possible, dans les 72 heures après en avoir pris connaissance. Si toutes les informations ne sont pas encore disponibles, la notification peut être complétée ensuite.
Ce qui est vérifié : le délai de 72 heures ne signifie pas qu’une enquête technique complète doit être terminée dans ce temps. Il concerne la notification lorsque les conditions prévues par le RGPD sont réunies.
Ce qui dépend du contexte : toutes les violations n’impliquent pas automatiquement une notification aux personnes concernées ; cela dépend notamment du niveau de risque.
Action utile : une organisation doit documenter l’incident, conserver les éléments techniques, qualifier les données touchées et consulter rapidement son DPO, son équipe juridique ou son prestataire spécialisé. La procédure officielle est décrite sur la page « Notifier une violation de données personnelles » de la CNIL.
Que faire dans les dix premières minutes si vous pensez être victime ?
Situation observée
Ce que l’on sait
Premier geste utile
Message suspect reçu
Le message est suspect, pas nécessairement votre appareil
Ne cliquez pas ; vérifiez via le site ou l’application officielle
Connexion inconnue à un compte
Un accès non reconnu est un signal concret
Changez le mot de passe depuis un appareil sain, fermez les sessions et activez le MFA
Fichiers renommés ou illisibles avec demande de rançon
Un rançongiciel est plausible
Isolez l’appareil du réseau et préservez les preuves
Annonce de fuite chez un fournisseur
L’organisation reconnaît un incident
Vérifiez quelles données vous concernant sont annoncées comme touchées
Ordinateur simplement lent
Aucune compromission n’est démontrée
Vérifiez mises à jour, stockage, applications et alertes de sécurité avant de conclure
Les protections qui donnent le plus de résilience
Il n’existe pas une seule mesure décisive. Une protection solide repose sur plusieurs couches qui répondent à des scénarios différents :
des mots de passe uniques pour empêcher qu’une fuite sur un service ouvre automatiquement les autres ;
l’authentification multifacteur sur les comptes importants ;
les mises à jour des systèmes, navigateurs, applications et équipements réseau ;
des sauvegardes séparées et testées pour restaurer après perte ou chiffrement ;
une vérification indépendante des messages urgents avant de cliquer ou d’autoriser une opération ;
une procédure d’incident connue à l’avance dans les organisations, afin d’isoler, préserver et déclarer sans improviser.
Action utile : plutôt que d’essayer de tout sécuriser en une soirée, commencez par trois tâches vérifiables : sécuriser votre messagerie principale avec un second facteur, activer les mises à jour automatiques et effectuer une sauvegarde restaurable de vos documents irremplaçables.
Comment savoir si vos protections fonctionnent réellement ?
La sécurité ne se vérifie pas seulement par l’absence d’incident. Un compte peut rester intact par chance, et un système bien protégé peut malgré tout être ciblé. Les meilleurs indicateurs sont donc opérationnels.
Vous savez où sont conservés vos codes de récupération.
Vous pouvez restaurer un fichier depuis une sauvegarde sans chercher pendant des heures.
Vos appareils indiquent qu’ils sont à jour.
Vous pouvez voir et fermer les sessions inconnues de vos comptes principaux.
Vous connaissez le canal à utiliser en cas d’incident : support interne, prestataire, 17Cyber ou autorités compétentes.
Dans une organisation, les responsables savent qui décide de l’isolement d’un système, qui conserve les preuves et qui gère les obligations de notification.
Si l’un de ces points est impossible à réaliser aujourd’hui, vous avez identifié une amélioration concrète à faire avant le prochain incident.
Ce que les recherches actuelles sur « cyberattaque » ne permettent pas de conclure
Un pic d’intérêt pour le terme « cyberattaque » peut être lié à un incident médiatisé, à une vulnérabilité critique, à plusieurs attaques simultanées ou simplement à une couverture médiatique plus intense. Sans événement précisément identifié, il serait trompeur d’attribuer automatiquement cette hausse à une attaque particulière.
Ce que les sources officielles permettent d’affirmer au 22 septembre 2026, c’est que le CERT-FR maintient plusieurs alertes de sécurité récentes et que Cybermalveillance.gouv.fr continue de traiter un large éventail de menaces touchant particuliers et organisations. Cela justifie une vigilance pratique, pas une conclusion sur votre propre niveau de compromission.
Action utile : pour une actualité technique, vérifiez le CERT-FR. Pour savoir quoi faire lorsque vous êtes personnellement confronté à un problème, utilisez 17Cyber. Pour les questions relatives aux données personnelles, consultez la CNIL et ses règles essentielles de sécurité des données.
À retenir
Face à une cyberattaque, la question utile n’est pas seulement « suis-je piraté ? », mais « qu’est-ce qui est réellement établi, quelles données ou quels systèmes sont concernés, et quelle action réduit le risque maintenant ? ». Une alerte n’est pas une preuve de compromission ; une attaque ne signifie pas automatiquement vol de données ; une mise à jour ne rend pas invulnérable ; une sauvegarde ne bloque pas l’intrusion ; et un mot de passe complexe ne compense pas sa réutilisation.
La meilleure protection vient de mesures complémentaires : identifiants uniques, second facteur, mises à jour rapides, sauvegardes testées et capacité à réagir sans détruire les preuves. Lorsque la situation dépasse ce que vous pouvez qualifier vous-même, le diagnostic officiel 17Cyber et les ressources du CERT-FR et de la CNIL permettent de passer de l’inquiétude à une réponse structurée.